اگر از وردپرس استفاده میکنید، احتمال زیادی وجود دارد که سایت شما هنوز از تنظیمات پیش فرض صفحه ورود استفاده کند؛ تنظیماتی که اگرچه برای شروع کار مناسب هستند، اما از نظر امنیتی همیشه بهترین انتخاب نیستند.
دو مورد از رایجترین ضعفهای امنیتی وردپرس مربوط به صفحه ورود هستند؛ پیامهای خطای ورود و آدرس پیشفرض wp-login.php. این دو مورد به تنهایی باعث هک شدن سایت نمیشوند، اما میتوانند اطلاعاتی در اختیار مهاجمان قرار دهند یا کار ربات های مخرب را ساده تر کنند.
در این مقاله یاد میگیرید این دو تنظیم چه هستند، چرا اهمیت دارند و چگونه میتوانید آنها را به شکل صحیح تغییر دهید.
چرا امنیت صفحه ورود وردپرس اهمیت دارد؟
اولین هدف اکثر حملات خودکار، صفحه ورود وردپرس است.
ربات ها شبانه روز هزاران سایت را بررسی میکنند تا صفحه ورود آنها را پیدا کرده و با استفاده از حملات Brute Force نام کاربری و رمز عبور را حدس بزنند.
هرچه اطلاعات کمتری در اختیار این ربات ها قرار دهید، احتمال موفقیت آن ها کمتر خواهد شد.
پیام خطای ورود وردپرس چه مشکلی دارد؟
به صورت پیش رض اگر نام کاربری صحیح باشد اما رمز عبور اشتباه وارد شود، وردپرس پیامی مشابه زیر نمایش میدهد:
رمز عبور وارد شده برای این نام کاربری صحیح نیست.
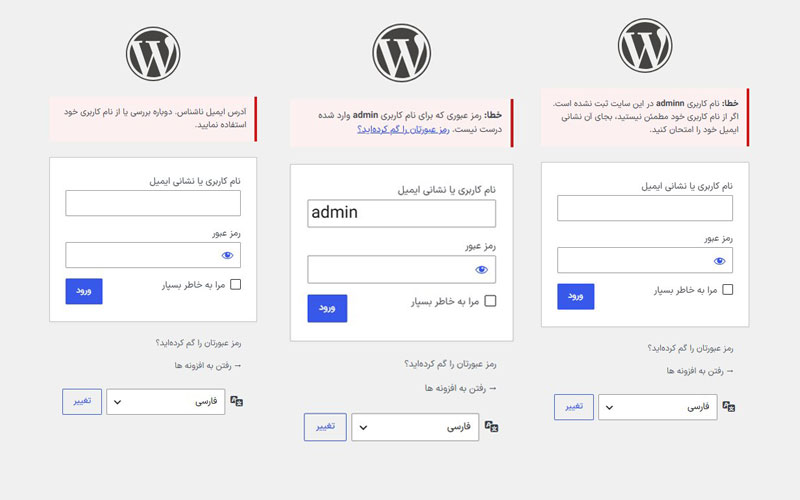
این پیام به مهاجم میگوید:
- نام کاربری درست است.
- فقط باید رمز عبور را پیدا کند.
به عبارت دیگر، یکی از مراحل حمله حذف میشود. نمایش یک پیام عمومی مانند:
نام کاربری یا رمز عبور اشتباه است.
اطلاعات بسیار کمتری در اختیار مهاجم قرار میدهد.
مزایای تغییر پیام خطا
- جلوگیری از افشای نام کاربری
- سختتر شدن حملات Brute Force
- افزایش امنیت بدون تأثیر بر تجربه کاربر
نحوه تغییر پیام خطای ورود وردپرس
برای تغییر پیام پیش فرض ورود به پیشخوان وردپرس این کد را :
function icodito_hide_login_errors() {
    return 'نام کاربری یا رمز عبور وارد شده نادرست است.';
}
add_filter( 'login_errors', 'icodito_hide_login_errors' );
از طریق افزونه Code Snippets به سایت خود اضافه کنید .
توجه: این کد فقط پیام خطای ورود را عمومی میکند و بهتنهایی از حملات Brute Force جلوگیری نمیکند. برای افزایش امنیت، بهتر است آن را در کنار تغییر آدرس ورود (wp-login.php)، محدود کردن تعداد تلاشهای ورود و فعال کردن احراز هویت دومرحلهای (2FA) استفاده کنید.
چرا باید آدرس wp-login.php را تغییر دهیم؟
تمام سایتهای وردپرسی به صورت پیش فرض از این آدرس ها استفاده میکنند:
wp-login.phpیا
wp-adminاین موضوع باعث شده است ربات های مخرب تنها با اضافه کردن این مسیر به دامنه سایت، صفحه ورود را پیدا کنند.
در بسیاری از حملات، هزاران درخواست تنها به همین دو آدرس ارسال میشود. تغییر آدرس ورود باعث میشود این درخواستهای خودکار به صفحه ورود واقعی شما نرسند و بخش زیادی از ترافیک مخرب حذف شود.
نکته مهم: تغییر آدرس ورود به تنهایی امنیت کامل ایجاد نمیکند، اما یک لایه دفاعی مؤثر در برابر اسکن ها و حملات خودکار است و بهتر است همراه با رمز عبور قوی، احراز هویت دومرحله ای و محدود کردن تلاش های ورود استفاده شود.
مزایای تغییر آدرس ورود
- کاهش حملات رباتی
- کاهش درخواستهای Brute Force
- کاهش بار سرور
- مخفی شدن صفحه ورود از اسکنرهای خودکار
بهترین روش تغییر آدرس ورود وردپرس
ساده ترین روش استفاده از افزونه های معتبر مانند:
- WPS Hide Login
- iThemes Security
- Wordfence (در برخی تنظیمات امنیتی)
این افزونه ها بدون تغییر فایل های اصلی وردپرس، آدرس ورود را تغییر میدهند و در صورت بهروزرسانی وردپرس نیز مشکلی ایجاد نمیشود.
آیا تغییر آدرس ورود باعث جلوگیری از هک میشود؟
خیر، این تصور اشتباه است که با تغییر wp-login سایت غیرقابل هک میشود.
واقعیت این است که این کار تنها یکی از لایه های امنیتی است و باعث میشود بسیاری از حملات خودکار قبل از رسیدن به صفحه ورود متوقف شوند.
برای امنیت کامل باید اقدامات دیگری مانند:
- استفاده از رمز عبور قوی
- فعال کردن احراز هویت دو مرحلهای
- محدود کردن تعداد تلاش ورود
- بهروزرسانی منظم وردپرس
را نیز انجام دهید.
چک لیست امنیت صفحه ورود وردپرس
| اقدام | اهمیت |
|---|---|
| تغییر پیام خطای ورود | ⭐⭐⭐⭐ |
| تغییر آدرس wp-login | ⭐⭐⭐⭐ |
| محدود کردن تلاش ورود | ⭐⭐⭐⭐⭐ |
| فعال کردن 2FA | ⭐⭐⭐⭐⭐ |
| رمز عبور قوی | ⭐⭐⭐⭐⭐ |
سوالات متداول
بله، در برابر حملات خودکار و اسکن های رباتی مؤثر است، اما جایگزین سایر اقدامات امنیتی نیست.
توصیه میشود. این کار مانع از افشای اطلاعات درباره اعتبار نام کاربری میشود.
یکی از محبوب ترین گزینهها WPS Hide Login است که بدون تغییر فایلهای هسته، آدرس ورود را تغییر میدهد.
در بیشتر افزونه ها میتوانید از طریق FTP یا غیرفعال کردن افزونه، آدرس پیش فرض وردپرس را بازیابی کنید.
جمع بندی نهایی امنیت صفحه ورود وردپرس
صفحه ورود وردپرس اولین نقطه ای است که مهاجمان و ربات ها برای نفوذ به سایت بررسی میکنند. هرچند تنظیمات پیش فرض وردپرس برای شروع کار مناسب هستند، اما تغییر دو مورد ساده یعنی پیام خطای ورود و آدرس پیشفرض wp-login.php میتواند اطلاعات کمتری در اختیار مهاجمان قرار دهد و حجم زیادی از حملات خودکار را کاهش دهد.
اگر این دو تنظیم را با اقداماتی مانند رمز عبور قوی، احراز هویت دومرحلهای و محدود کردن تلاشهای ورود ترکیب کنید، امنیت صفحه ورود سایتتان به شکل محسوسی افزایش پیدا میکند.